
Member of Group Not Provisioned
A common issue encountered during #provisioning in Microsoft Entra ID arises when a group is within scope, but one of its members is out of scope. In this scenario, while the group itself is successfully provisioned, the user who is out of scope will not be provisioned.
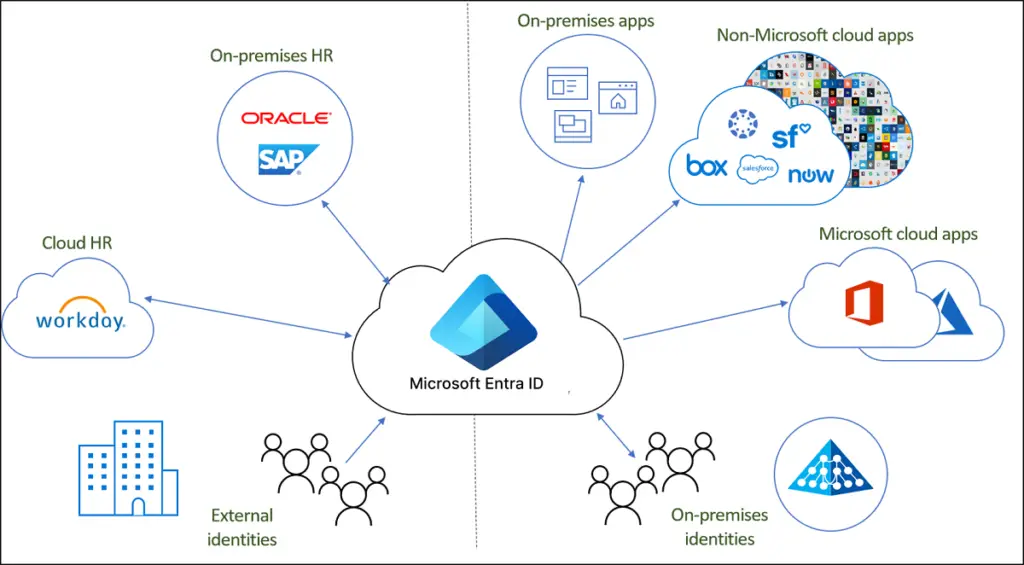
If this user is later brought back into scope, Microsoft Entra ID won’t automatically detect the change right away. As a result, the user remains unprovisioned until action is taken.
To Fix it, The solution is….
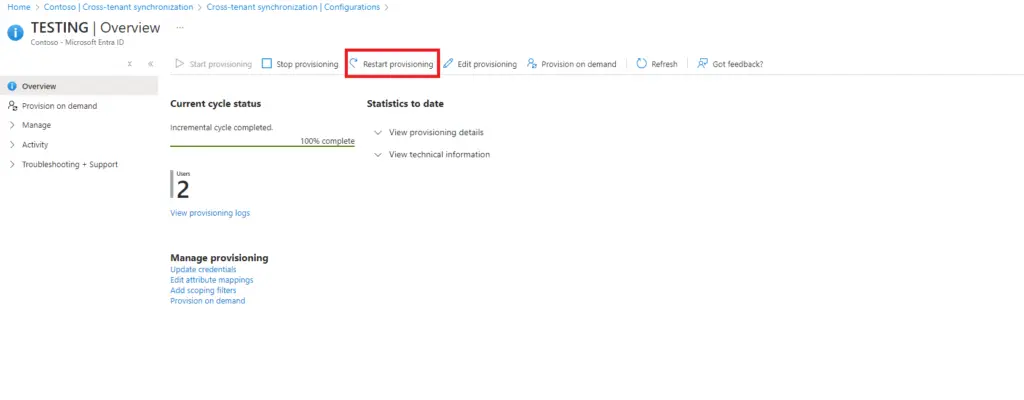
The recommended solution to address this is to restart the #provisioning service. Restarting the service helps the system detect and sync changes, ensuring that users—especially those who were previously out of scope—are properly provisioned. For optimal results, it’s a good practice to periodically restart the service to maintain smooth and accurate user provisioning across your environment.
#Provisioning #groupprovisioning #applicationprovisioning #Entra ID #Azure Cloud. #Userprovisioning
what happens if i side with the institute
References:
sundaynews.info
I don’t think the title of your article matches the content lol. Just kidding, mainly because I had some doubts after reading the article. https://www.binance.info/de-CH/register?ref=W0BCQMF1